


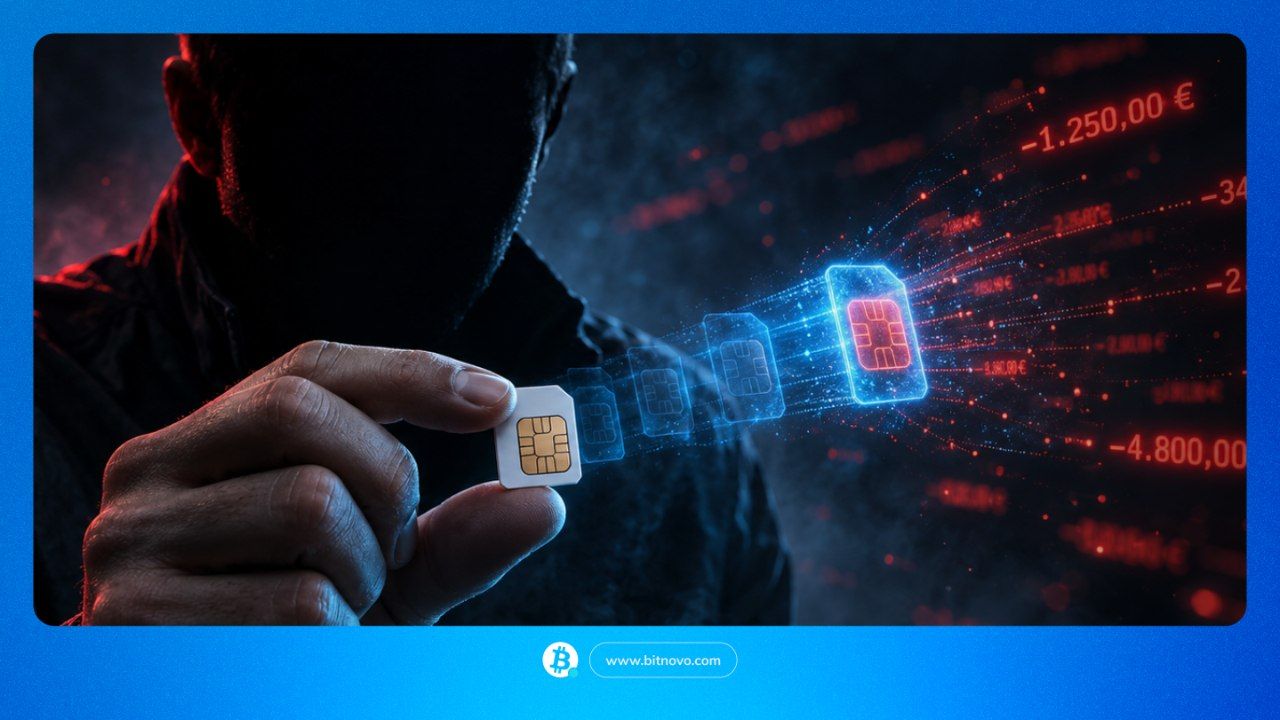
Imagine la situation suivante : tu es en train de naviguer sur ton téléphone quand, d’une seconde à l’autre, la couverture disparaît complètement et l’écran affiche le message « Sans service » ou « Appels d’urgence uniquement ». Tu penses qu’il s’agit d’une panne temporaire du réseau, mais quelques minutes plus tard, lorsque tu te connectes à un réseau Wi-Fi, des notifications alarmantes commencent à arriver dans ta boîte mail : demandes de changement de mot de passe, connexions depuis des appareils inconnus et codes de vérification que tu n’as jamais demandés. Sans bouger de ta place, on vient de détourner ton numéro de téléphone et, avec lui, la clé d’accès à ta vie numérique.
En effet, cette scène est le point de départ du SIM swapping (ou duplication frauduleuse de SIM), l’une des techniques de cyberattaque les plus dangereuses et invisibles actuelles. Dans cet article, tu découvriras exactement ce qu’est cette menace, comment les attaquants opèrent étape par étape pour tromper les opérateurs, pourquoi tes fonds en cryptomonnaies et tes comptes bancaires sont dans le collimateur, et quelles mesures concrètes tu dois prendre pour blinder ta ligne ou réagir à temps si cela t’arrive.
Qu’est-ce que le SIM swapping
En termes simples, le SIM swapping est une technique de cyberattaque basée sur l’usurpation d’identité où un délinquant trompe ta compagnie de téléphonie pour qu’elle émette un duplicata de ta carte SIM à son nom.
Comme conséquence de ce processus, en transférant ton numéro vers une puce sous son contrôle, ton téléphone perd complètement la ligne, tandis que l’attaquant se met à recevoir tous tes appels et messages texte. Cela lui permet d’intercepter les SMS de vérification (codes 2FA) et d’envahir la plupart de tes comptes numériques, banques et réseaux sociaux.
En fait, l’Institut National de Cybersécurité (INCIBE) et son canal d’assistance au citoyen classent le SIM swapping comme une modalité critique d’usurpation. L’attaque n’exploite pas une faille logicielle dans ton téléphone, mais une brèche dans les contrôles de vérification des opérateurs, combinée à l’utilisation de phishing préalable ou d’ingénierie sociale pour obtenir les données personnelles de la victime.
Comment fonctionne l’attaque étape par étape
Contrairement à d’autres fraudes, le SIM swapping ne nécessite pas de compromettre le système d’exploitation de ton téléphone ni de déchiffrer des algorithmes complexes. Son efficacité réside dans l’ingénierie sociale et dans l’exploitation des failles des processus de vérification d’identité des compagnies téléphoniques. L’attaque suit une séquence coordonnée en trois phases principales :
Collecte de données personnelles
Tout d’abord, avant de contacter l’opérateur, le cyberdélinquant rassemble les informations nécessaires pour se faire passer pour toi. Pour obtenir ces données, il a recours à :
- Phishing et smishing : Courriels ou SMS frauduleux qui simulent provenir de ta banque ou de ton opérateur pour que tu saisisses tes identifiants.
- Fuites sur le dark web : Bases de données volées à des plateformes ou e-commerce compromis.
- Ingénierie sociale et réseaux sociaux : Profils publics où sont exposées des données personnelles, ou appels d’usurpation pour demander les données restantes.
Demande du duplicata
Par la suite, avec tes données en main, l’attaquant contacte la compagnie téléphonique pour demander le transfert de la ligne vers une nouvelle puce sous son contrôle :
- Assistance téléphonique ou web : Il se fait passer pour le titulaire, répond aux questions de sécurité avec les informations volées et demande l’activation d’une eSIM ou l’envoi d’une nouvelle puce.
- Boutiques physiques : Il se rend dans un point de vente présentiel en présentant un document d’identité falsifié.
- Complicité interne : Dans les cas les plus élaborés, il a recours à la collaboration d’employés de la compagnie elle-même qui traitent la démarche en omettant les protocoles de vérification.
Détournement de comptes via SMS
Finalement, une fois que la ligne est active sur son appareil, l’attaquant exécute la phase décisive de la fraude :
- Réinitialisation de mots de passe : Il lance le processus « J’ai oublié mon mot de passe » sur tes comptes de messagerie électronique, réseaux sociaux et plateformes financières.
- Interception des codes 2FA : Il reçoit directement les SMS de vérification à usage unique envoyés par les services pour valider les changements.
- Accès aux fonds et services : Il se connecte, change les identifiants d’accès, autorise des virements bancaires ou demande des crédits rapides avant que tu puisses réagir.
Pourquoi cela affecte aussi ta crypto
De même, l’écosystème des cryptoactifs est devenu l’une des cibles prioritaires des cyberdélinquants qui exécutent le SIM swapping. Contrairement aux virements bancaires traditionnels, les transactions sur la blockchain sont irréversibles par nature.
La vulnérabilité dans les exchanges centralisés
D’une part, les exchanges centralisés (CEX) dépendent habituellement de l’adresse e-mail et de la vérification en deux étapes par SMS pour confirmer les connexions, les changements de mot de passe et les retraits de fonds.
Par conséquent, lorsqu’un attaquant prend le contrôle de ton numéro de téléphone :
- Il demande la réinitialisation de l’accès sur la plateforme via SMS ou courriel.
- Il intercepte les codes de vérification envoyés à ta ligne détournée.
- Il se connecte, change les identifiants de sécurité et liquide ou transfère tes cryptomonnaies vers des portefeuilles externes en quelques minutes.
En raison de cette dépendance excessive au SMS comme méthode de récupération, tant des investisseurs de haut profil que des utilisateurs particuliers ont perdu des millions d’euros dans des attaques éclair.
La différence clé avec l’autocustodie
Cependant, il est fondamental de distinguer entre garder des fonds sur une plateforme centralisée et les conserver via un wallet non custodial (autocustodie) :
- Sur les plateformes centralisées : L’accès à tes fonds est lié à des identifiants web, des courriels et des vérifications par SMS. Si l’attaquant compromet ta ligne mobile, il compromet ton compte.
- Dans les portefeuilles d’autocustodie : Le contrôle des actifs réside exclusivement dans tes clés privées et dans ta phrase semence. Il ne dépend ni du réseau téléphonique, ni du numéro de mobile, ni d’aucun serveur central.
Pour cette raison, même si un délinquant duplique ta carte SIM, il ne pourra pas accéder aux cryptomonnaies gardées dans un wallet d’autocustodie, à moins que tu n’aies commis l’erreur de sauvegarder une copie numérique de ta phrase de récupération dans un courriel, une note dans le cloud ou une capture d’écran dans l’appareil exposé.
Signes que tu es victime
Dans ces situations, la vitesse de réaction est le facteur déterminant pour atténuer les conséquences du SIM swapping. Identifier les anomalies initiales avant que les attaquants ne consolident le contrôle sur tes plateformes te permettra d’agir à temps :
Perte soudaine de couverture mobile
Sans doute, c’est le premier symptôme technique et le plus évident. Si l’écran de ton téléphone affiche de façon abrupte des messages comme « Sans service », « Appels d’urgence uniquement » ou l’absence totale de réseau dans un endroit où tu disposes normalement d’un bon signal, ne suppose pas qu’il s’agit d’une panne générale. Si les personnes autour de toi conservent la couverture avec ta même compagnie, il est très probable que ta SIM ait été désactivée par l’émission d’un duplicata.
Notifications et avis non sollicités de l’opérateur
Souvent, la compagnie téléphonique envoie un SMS de confirmation automatique ou un courriel lors du traitement d’une démarche (« Nous avons reçu ta demande de duplicata de SIM » ou « Ton eSIM a été activée sur un nouvel appareil »). Si tu reçois un message de ce type sans avoir effectué aucune démarche, l’usurpation est en cours.
Alertes de sécurité et inactivité en SMS/appels
D’autre part, même si tu restes connecté à Internet via un réseau Wi-Fi, tu cesseras de recevoir des appels téléphoniques et des SMS conventionnels. Quelques minutes plus tard, tu commenceras à recevoir dans ta boîte mail des notifications de sécurité :
- Avis de réinitialisation de mot de passe non sollicités.
- Alertes de connexion depuis des emplacements ou appareils inconnus.
- Déconnexions automatiques et impossibilité d’accéder à ta messagerie, à tes applications bancaires ou à tes plateformes d’exchanges de cryptomonnaies.
Comment te protéger du SIM swapping
Bien que les compagnies de télécommunications continuent de renforcer leurs protocoles, la prévention combinée entre tes habitudes numériques et les réglages de ta ligne est déterminante. Des organismes comme l’Office de Sécurité de l’Internaute (INCIBE Ciudadanía) conseillent d’appliquer les mesures de containment suivantes :
Remplace l’authentification par SMS par des applications ou des passkeys
Étant donné que le SMS est le maillon le plus faible du facteur de double authentification parce qu’il dépend du réseau téléphonique. Migre tes accès bancaires, courriels et exchanges vers :
- Applications d’authentification (TOTP) : Google Authenticator, Authy ou Microsoft Authenticator génèrent des codes locaux sur ton appareil physique qui ne transitent pas par le réseau de téléphonie.
- Clés physiques ou Passkeys : Outils basés sur du matériel ou de la biométrie locale qui empêchent l’accès même si l’attaquant contrôle ton numéro de téléphone.
Renforce la sécurité avec ton opérateur
De même, il convient de contacter ton fournisseur mobile pour élever les restrictions administratives de ta ligne au moyen de :
- PIN de la SIM activé : Évite l’utilisation de la puce en cas de vol physique du téléphone.
- Clé verbale ou PIN de sécurité : Demande à la compagnie qu’elle exige un mot de passe unique non transférable ou une vérification présentielle obligatoire pour autoriser tout duplicata de carte ou migration vers eSIM.
Maintiens une stricte hygiène de données personnelles
En ce sens, la Police Nationale avertit que les informations exposées publiquement facilitent l’usurpation auprès des call centers :
- Limite l’exposition sur les réseaux : Masque les données sensibles comme la date de naissance, le DNI, l’adresse ou le numéro de téléphone.
- Méfie-toi du phishing : N’introduis pas d’identifiants dans des liens reçus par SMS, et ne fournis pas de codes lors d’appels non vérifiés.
Sauvegarde hors ligne des clés crypto
Dans le domaine des cryptomonnaies, rappelle-toi que ta phrase semence ne doit jamais être stockée sur le téléphone, dans des photos ou des notes dans le cloud. Si tu conserves tes actifs dans des solutions d’autocustodie et que tes clés privées restent gardées sur un support physique, un duplicata frauduleux de SIM ne pourra pas compromettre tes fonds.
Que faire si cela t’est déjà arrivé
Si ton téléphone perd le signal de façon soudaine et que tu soupçonnes un duplicata non autorisé, les premières minutes sont critiques. Le protocole officiel d’action urgente recommandé par l’INCIBE et les Forces et Corps de Sécurité comporte quatre étapes essentielles :
- Contact immédiat avec l’opérateur : Appelle depuis un autre terminal ta compagnie de téléphonie, signale la fraude au service de sécurité et demande le blocage préventif urgent de la carte SIM et l’annulation de tout duplicata actif.
- Avis aux entités financières et exchanges : Notifie immédiatement à tes banques et exchanges pour geler l’opération, révoquer les sessions ouvertes et bloquer les transferts sortants.
- Changement de mots de passe depuis un appareil sûr : Accède à tes comptes de messagerie principaux et services liés pour modifier les clés d’accès et fermer la session sur tous les appareils connectés.
- Plainte formelle et assistance technique : Dépose une plainte auprès de la Police Nationale ou de la Garde Civile en fournissant les relevés bancaires et le justificatif du duplicata émis par l’opérateur. Pour recevoir un support gratuit et confidentiel pendant le processus, tu peux contacter directement la Ligne d’Aide en Cybersécurité 017 de l’INCIBE.
Questions fréquentes sur le SIM swapping
- Peuvent-ils me faire un duplicata de SIM sans mon DNI ? Oui. Bien que la loi exige le DNI, les attaquants utilisent des données volées, des photocopies falsifiées ou trompent les opérateurs par téléphone et en boutique physique.
- Une eSIM me protège-t-elle ? Non. La démarche administrative est la même ; s’ils usurpent ton identité, le délinquant peut demander le code QR et installer ta ligne sur son mobile.
- Le 2FA par SMS est-il sûr ? Non. C’est la méthode de double facteur la plus vulnérable. S’ils dupliquent ta SIM, ils interceptent tous tes codes.
- Que faire si je perds la couverture d’un coup ? Vérifie si d’autres ont du signal. Si seul toi es en panne, appelle immédiatement ton opérateur depuis un autre téléphone pour vérifier s’il y a un duplicata en cours et bloquer la ligne.
Rester vigilant face aux pannes soudaines de ta ligne et agir rapidement fera la différence pour neutraliser l’impact de cette arnaque.