


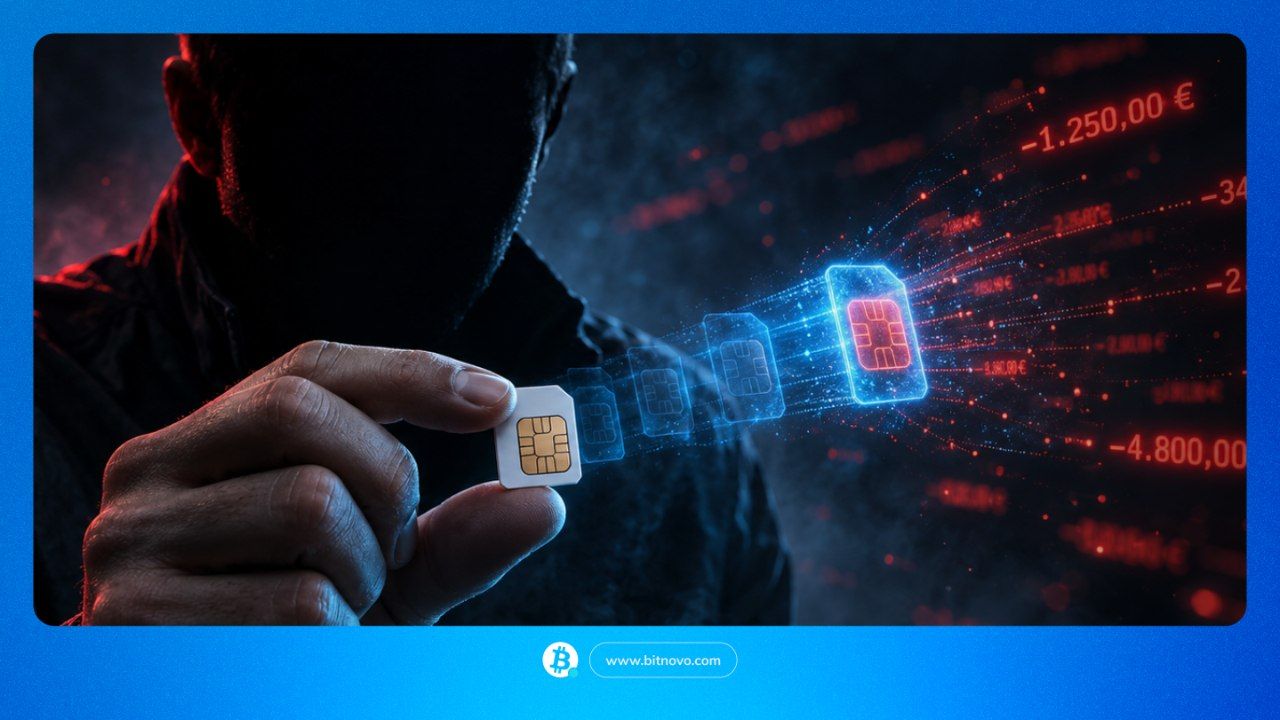
Imaginate la siguiente situación: estás navegando en tu teléfono cuando, de un segundo a otro, la cobertura desaparece por completo y la pantalla muestra el mensaje «Sin servicio» o «Solo llamadas de emergencia». Piensas que es un fallo temporal de la red, pero minutos después, al conectarte a una red Wi-Fi, comienzan a entrar notificaciones alarmantes a tu correo: solicitudes de cambio de contraseña, inicios de sesión desde dispositivos desconocidos y códigos de verificación que nunca pediste. Sin moverte de tu sitio, acaban de secuestrar tu número de teléfono y, con él, la llave de acceso a tu vida digital.
En efecto, esta escena es el punto de partida del SIM swapping (o duplicado fraudulento de SIM), una de las técnicas de ciberataque más peligrosas e invisibles de la actualidad. En este artículo descubrirás exactamente qué es esta amenaza, cómo operan los atacantes paso a paso para engañar a las operadoras, por qué tus fondos en criptomonedas y cuentas bancarias están en el punto de mira, y qué medidas concretas debes tomar para blindar tu línea o reaccionar a tiempo si te ocurre.
Qué es el SIM swapping
En términos sencillos, el SIM swapping es una técnica de ciberataque basada en la suplantación de identidad donde un delincuente engaña a tu compañía de telefonía para que emita un duplicado de tu tarjeta SIM a su nombre.
Como consecuencia de este proceso, al transferir tu número a un chip bajo su control, tu teléfono pierde la línea por completo, mientras que el atacante pasa a recibir todas tus llamadas y mensajes de texto. Esto le permite interceptar los SMS de verificación (códigos 2FA) e invadir la mayor parte de tus cuentas digitales, bancos y redes sociales.
De hecho, el Instituto Nacional de Ciberseguridad (INCIBE) y su canal de atención al ciudadano clasifican el SIM swapping como una modalidad crítica de suplantación. El ataque no aprovecha un fallo de software en tu teléfono, sino una brecha en los controles de verificación de las operadoras, combinada con el uso de phishing previo o ingeniería social para obtener los datos personales de la víctima.
Cómo funciona el ataque paso a paso
A diferencia de otros fraudes, el SIM swapping no requiere vulnerar el sistema operativo de tu teléfono ni descifrar algoritmos complejos. Su efectividad radica en la ingeniería social y en aprovechar las brechas de los procesos de verificación de identidad de las compañías telefónicas. El ataque sigue una secuencia coordinada en tres fases principales:
Recogida de datos personales
En primer lugar, antes de contactar a la operadora, el ciberdelincuente reúne la información necesaria para hacerse pasar por ti. Para obtener estos datos recurre a:
- Phishing y smishing: Correos o SMS fraudulentos que simulan ser de tu banco u operadora para que introduzcas tus credenciales.
- Filtraciones en la dark web: Bases de datos robadas a plataformas o e-commerce comprometidos.
- Ingeniería social y redes sociales: Perfiles públicos donde se exponen datos personales, o llamadas de suplantación para solicitar los datos restantes.
Solicitud del duplicado
Posteriormente, con tus datos en mano, el atacante contacta a la compañía telefónica para solicitar la transferencia de la línea a un nuevo chip bajo su control:
- Atención telefónica o web: Se hace pasar por el titular, responde a las preguntas de seguridad con la información robada y solicita la activación de una eSIM o el envío de un nuevo chip.
- Tiendas físicas: Acude a un punto de venta presencial presentando un documento de identidad falsificado.
- Complicidad interna: En casos más elaborados, recurre a la colaboración de empleados de la propia compañía que procesan el trámite omitiendo los protocolos de verificación.
Secuestro de cuentas mediante SMS
Finalmente, una vez que la línea está activa en su dispositivo, el atacante ejecuta la fase decisiva del fraude:
- Restablecimiento de contraseñas: Inicia el proceso de «Olvidé mi contraseña» en tus cuentas de correo electrónico, redes sociales y plataformas financieras.
- Intercepción de códigos 2FA: Recibe directamente los SMS de verificación de un solo uso que enviaron los servicios para validar los cambios.
- Acceso a fondos y servicios: Inicia sesión, cambia las credenciales de acceso, autoriza transferencias bancarias o solicita créditos rápidos antes de que puedas reaccionar.
Por qué afecta también a tu cripto
Asimismo, el ecosistema de los criptoactivos se ha convertido en uno de los objetivos prioritarios de los ciberdelincuentes que ejecutan el SIM swapping. A diferencia de las transferencias bancarias tradicionales, las transacciones en la blockchain son irreversibles por naturaleza.
La vulnerabilidad en exchanges centralizados
Por un lado, los exchanges centralizados (CEX) dependen habitualmente de la dirección de correo electrónico y de la verificación en dos pasos por SMS para confirmar inicios de sesión, cambios de contraseña y retiradas de fondos.
Por lo tanto, cuando un atacante toma el control de tu número telefónico:
- Solicita el restablecimiento de acceso en la plataforma mediante SMS o correo.
- Intercepta los códigos de verificación enviados a tu línea secuestrada.
- Inicia sesión, cambia las credenciales de seguridad y liquida o transfiere tus criptomonedas a carteras externas en cuestión de minutos.
A causa de esta excesiva dependencia del SMS como método de recuperación, tanto inversores de perfil alto como usuarios particulares han perdido millones de euros en ataques relámpago.
La diferencia clave con la autocustodia
Sin embargo, es fundamental distinguir entre mantener fondos en una plataforma centralizada y custodiarlos mediante una wallet no custodial (autocustodia):
- En plataformas centralizadas: El acceso a tus fondos está vinculado a credenciales web, correos y verificaciones por SMS. Si el atacante vulnera tu línea móvil, vulnera tu cuenta.
- En carteras de autocustodia: El control de los activos reside exclusivamente en tus claves privadas y en tu frase semilla. No depende de la red telefónica, ni del número de móvil, ni de ningún servidor central.
Por esta razón, incluso si un delincuente duplica tu tarjeta SIM, no podrá acceder a las criptomonedas guardadas en una wallet de autocustodia, a menos que hayas cometido el error de guardar una copia digital de tu frase de recuperación en un correo electrónico, nota en la nube o captura de pantalla dentro del dispositivo expuesto.
Señales de que estás siendo víctima
En estas situaciones, la velocidad de reacción es el factor determinante para aminorar las consecuencias del SIM swapping. Identificar las anomalías iniciales antes de que los atacantes consoliden el control sobre tus plataformas te permitirá actuar a tiempo:
Pérdida repentina de cobertura móvil
Sin duda, es el primer síntoma técnico y el más evidente. Si la pantalla de tu teléfono muestra de forma abrupta mensajes como «Sin servicio», «Solo llamadas de emergencia» o la ausencia total de red en un lugar donde normalmente dispones de buena señal, no asumas que es una caída general. Si las personas a tu alrededor mantienen cobertura con tu misma compañía, es muy probable que tu SIM haya sido desactivada por la emisión de un duplicado.
Notificaciones y avisos no solicitados de la operadora
A menudo, la compañía telefónica envía un SMS de confirmación automático o un correo electrónico al tramitar una gestión («Hemos recibido tu solicitud de duplicado de SIM» o «Tu eSIM se ha activado en un nuevo dispositivo»). Si recibes un mensaje de este tipo sin haber realizado ningún trámite, la suplantación está en marcha.
Alertas de seguridad e inactividad en SMS/llamadas
Por otra parte, aunque sigas conectado a Internet mediante una red Wi-Fi, dejarás de recibir llamadas telefónicas y SMS convencionales. Pocos minutos después, comenzarás a recibir en tu correo electrónico notificaciones de seguridad:
- Avisos de restablecimiento de contraseña no solicitados.
- Alertas de inicio de sesión desde ubicaciones o dispositivos desconocidos.
- Cierres de sesión automáticos e imposibilidad de acceder a tu correo, aplicaciones bancarias o plataformas de exchanges de criptomonedas.
Cómo protegerte del SIM swapping
A pesar de que las compañías de telecomunicaciones continúan reforzando sus protocolos, la prevención combinada entre tus hábitos digitales y los ajustes de tu línea resulta determinante. Organismos como la Oficina de Seguridad del Internauta (INCIBE Ciudadanía) aconsejan aplicar las siguientes medidas de contención:
Sustituye la autenticación por SMS por aplicaciones o passkeys
Dado que el SMS es el eslabón más débil del factor de doble autenticación porque depende de la red telefónica. Migra tus accesos bancarios, correos y exchanges a:
- Aplicaciones de autenticación (TOTP): Google Authenticator, Authy o Microsoft Authenticator generan códigos locales en tu dispositivo físico que no viajan por la red de telefonía.
- Claves físicas o Passkeys: Herramientas basadas en hardware o biometría local que impiden el acceso aunque el atacante controle tu número de teléfono.
Refuerza la seguridad con tu operadora
Igualmente, conviene contactar a tu proveedor móvil para elevar las restricciones administrativas de tu línea mediante:
- PIN de la SIM activado: Evita el uso del chip en caso de robo físico del teléfono.
- Clave verbal o PIN de seguridad: Solicita a la compañía que exija una contraseña única no transferible o verificación presencial obligatoria para autorizar cualquier duplicado de tarjeta o migración a eSIM.
Mantén una estricta higiene de datos personales
En este sentido, la Policía Nacional advierte que la información expuesta públicamente facilita la suplantación ante los call centers:
- Limita la exposición en redes: Oculta datos sensibles como fecha de nacimiento, DNI, dirección o número telefónico.
- Desconfía del phishing: No introduzcas credenciales en enlaces recibidos por SMS, ni facilites códigos por llamadas no verificadas.
Resguardo offline de claves cripto
En el ámbito de las criptomonedas, recuerda que tu frase semilla jamás debe almacenarse en el teléfono, fotos o notas en la nube. Si mantienes tus activos en soluciones de autocustodia y tus claves privadas permanecen guardadas en soporte físico, un duplicado fraudulento de SIM no podrá comprometer tus fondos.
Qué hacer si ya te ha pasado
Si tu teléfono pierde la señal de forma repentina y sospechas de un duplicado no autorizado, los primeros minutos son críticos. El protocolo oficial de actuación urgente recomendado por el INCIBE y las Fuerzas y Cuerpos de Seguridad consta de cuatro pasos esenciales:
- Contacto inmediato con la operadora: Llama desde otro terminal a tu compañía de telefonía, reporta el fraude al departamento de seguridad y solicita el bloqueo preventivo urgente de la tarjeta SIM y la cancelación de cualquier duplicado activo.
- Aviso a entidades financieras y exchanges: Notifica inmediatamente a tus bancos y exchanges para congelar la operativa, revocar sesiones abiertas y bloquear transferencias salientes.
- Cambio de contraseñas desde un dispositivo seguro: Accede a tus cuentas de correo electrónico principales y servicios vinculados para modificar las claves de acceso y cerrar la sesión en todos los dispositivos conectados.
- Denuncia formal y asistencia técnica: Presenta una denuncia ante la Policía Nacional o la Guardia Civil aportando los Extractos bancarios y el justificante del duplicado emitido por la operadora. Para recibir soporte gratuito y confidencial durante el proceso, puedes contactar directamente con la Línea de Ayuda en Ciberseguridad 017 de INCIBE.
Preguntas frecuentes sobre el SIM swapping
- ¿Pueden hacerme un duplicado de SIM sin mi DNI? Sí. Aunque la ley exige el DNI, los atacantes usan datos robados, fotocopias falsas o engañan a los operadores por teléfono y tienda física.
- ¿Una eSIM me protege? No. El trámite administrativo es el mismo; si suplantan tu identidad, el delincuente puede pedir el código QR e instalar tu línea en su móvil.
- ¿El 2FA por SMS es seguro? No. Es el método de doble factor más vulnerable. Si duplican tu SIM, interceptan todos tus códigos.
- ¿Qué hago si pierdo la cobertura de golpe? Comprueba si otros tienen señal. Si solo te falla a ti, llama de inmediato a tu operadora desde otro teléfono para verificar si hay un duplicado en marcha y bloquear la línea.
Mantenerse alerta ante fallos repentinos en tu línea y actuar con rapidez marcará la diferencia para neutralizar el impacto de esta estafa.