


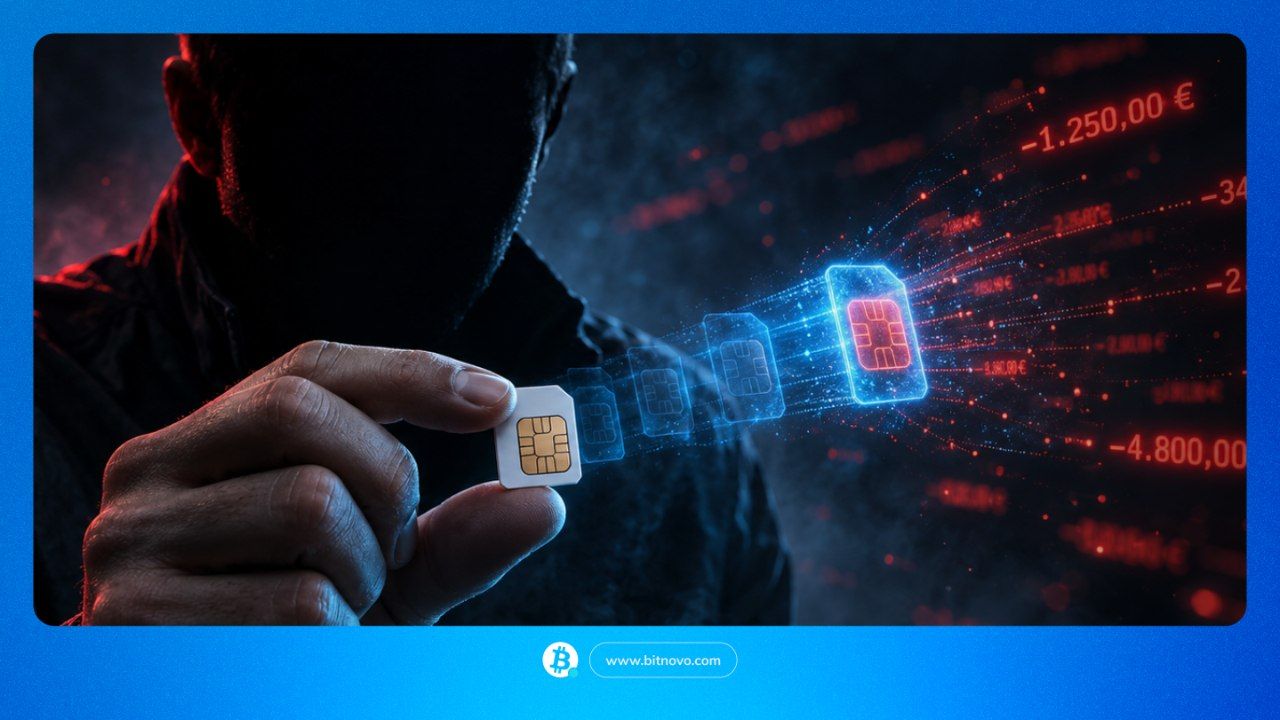
Immagina la seguente situazione: stai navigando sul tuo telefono quando, da un secondo all’altro, la copertura scompare completamente e lo schermo mostra il messaggio «Nessun servizio» o «Solo chiamate di emergenza». Pensi che sia un guasto temporaneo della rete, ma minuti dopo, quando ti connetti a una rete Wi-Fi, iniziano ad arrivare notifiche allarmanti alla tua email: richieste di cambio password, accessi da dispositivi sconosciuti e codici di verifica che non hai mai richiesto. Senza muoverti dal tuo posto, hanno appena dirottato il tuo numero di telefono e, con esso, la chiave d’accesso alla tua vita digitale.
In effetti, questa scena è il punto di partenza del SIM swapping (o duplicazione fraudolenta della SIM), una delle tecniche di cyberattacco più pericolose e invisibili del momento. In questo articolo scoprirai esattamente cos’è questa minaccia, come operano gli attaccanti passo dopo passo per ingannare gli operatori, perché i tuoi fondi in criptovalute e i tuoi conti bancari sono nel mirino, e quali misure concrete devi adottare per blindare la tua linea o reagire in tempo se ti accade.
Cos’è il SIM swapping
In termini semplici, il SIM swapping è una tecnica di cyberattacco basata sull’usurpazione d’identità in cui un delinquente inganna la tua compagnia telefonica per fargli emettere un duplicato della tua carta SIM a suo nome.
Come conseguenza di questo processo, trasferendo il tuo numero a un chip sotto il suo controllo, il tuo telefono perde completamente la linea, mentre l’attaccante inizia a ricevere tutte le tue chiamate e i tuoi messaggi di testo. Questo gli permette di intercettare gli SMS di verifica (codici 2FA) e di invadere la maggior parte dei tuoi account digitali, banche e social network.
Infatti, l’Istituto Nazionale di Cybersicurezza (INCIBE) e il suo canale di assistenza al cittadino classificano il SIM swapping come una modalità critica di usurpazione. L’attacco non sfrutta un difetto software nel tuo telefono, ma una falla nei controlli di verifica degli operatori, combinata con l’uso di phishing preliminare o ingegneria sociale per ottenere i dati personali della vittima.
Come funziona l’attacco passo dopo passo
A differenza di altre frodi, il SIM swapping non richiede di compromettere il sistema operativo del tuo telefono né di decifrare algoritmi complessi. La sua efficacia risiede nell’ingegneria sociale e nello sfruttare le falle dei processi di verifica dell’identità delle compagnie telefoniche. L’attacco segue una sequenza coordinata in tre fasi principali:
Raccolta di dati personali
In primo luogo, prima di contattare l’operatore, il cyberdelinquente raccoglie le informazioni necessarie per farsi passare per te. Per ottenere questi dati ricorre a:
- Phishing e smishing: Email o SMS fraudolenti che simulano di essere della tua banca o del tuo operatore per farti inserire le tue credenziali.
- Fughe di dati nel dark web: Banche dati rubate a piattaforme o e-commerce compromessi.
- Ingegneria sociale e social network: Profili pubblici dove vengono esposti dati personali, o chiamate di usurpazione per richiedere i dati rimanenti.
Richiesta del duplicato
Successivamente, con i tuoi dati in mano, l’attaccante contatta la compagnia telefonica per richiedere il trasferimento della linea a un nuovo chip sotto il suo controllo:
- Assistenza telefonica o web: Si fa passare per il titolare, risponde alle domande di sicurezza con le informazioni rubate e richiede l’attivazione di una eSIM o l’invio di un nuovo chip.
- Negozi fisici: Si reca in un punto vendita presentando un documento d’identità falsificato.
- Complicità interna: Nei casi più elaborati, ricorre alla collaborazione di dipendenti della compagnia stessa che processano la pratica omettendo i protocolli di verifica.
Dirottamento degli account tramite SMS
Infine, una volta che la linea è attiva sul suo dispositivo, l’attaccante esegue la fase decisiva della frode:
- Reimpostazione delle password: Avvia il processo «Ho dimenticato la password» sui tuoi account di posta elettronica, social network e piattaforme finanziarie.
- Intercettazione dei codici 2FA: Riceve direttamente gli SMS di verifica monouso inviati dai servizi per validare le modifiche.
- Accesso a fondi e servizi: Effettua l’accesso, cambia le credenziali di accesso, autorizza bonifici bancari o richiede crediti rapidi prima che tu possa reagire.
Perché colpisce anche la tua cripto
Allo stesso modo, l’ecosistema dei criptoattivi è diventato uno degli obiettivi prioritari dei cyberdelinquenti che eseguono il SIM swapping. A differenza dei bonifici bancari tradizionali, le transazioni sulla blockchain sono irreversibili per natura.
La vulnerabilità negli exchange centralizzati
Da un lato, gli exchange centralizzati (CEX) dipendono abitualmente dall’indirizzo email e dalla verifica in due passaggi via SMS per confermare accessi, cambi password e prelievi di fondi.
Pertanto, quando un attaccante prende il controllo del tuo numero telefonico:
- Richiede la reimpostazione dell’accesso sulla piattaforma via SMS o email.
- Intercetta i codici di verifica inviati alla tua linea dirottata.
- Effettua l’accesso, cambia le credenziali di sicurezza e liquida o trasferisce le tue criptovalute verso portafogli esterni in pochi minuti.
A causa di questa eccessiva dipendenza dall’SMS come metodo di recupero, sia investitori di alto profilo che utenti privati hanno perso milioni di euro in attacchi lampo.
La differenza chiave con l’autocustodia
Tuttavia, è fondamentale distinguere tra tenere fondi su una piattaforma centralizzata e custodirli tramite un wallet non custodial (autocustodia):
- Sulle piattaforme centralizzate: L’accesso ai tuoi fondi è legato a credenziali web, email e verifiche via SMS. Se l’attaccante compromette la tua linea mobile, compromette il tuo account.
- Nei portafogli di autocustodia: Il controllo degli asset risiede esclusivamente nelle tue chiavi private e nella tua frase seed. Non dipende dalla rete telefonica, né dal numero di cellulare, né da alcun server centrale.
Per questa ragione, anche se un delinquente duplica la tua carta SIM, non potrà accedere alle criptovalute conservate in un wallet di autocustodia, a meno che tu non abbia commesso l’errore di salvare una copia digitale della tua frase di recupero in un’email, una nota nel cloud o uno screenshot all’interno del dispositivo esposto.
Segnali che stai subendo una frode
In queste situazioni, la velocità di reazione è il fattore determinante per attenuare le conseguenze del SIM swapping. Identificare le anomalie iniziali prima che gli attaccanti consolidino il controllo sulle tue piattaforme ti permetterà di agire in tempo:
Perdita improvvisa di copertura mobile
Senza dubbio, è il primo sintomo tecnico e il più evidente. Se lo schermo del tuo telefono mostra in modo brusco messaggi come «Nessun servizio», «Solo chiamate di emergenza» o l’assenza totale di rete in un luogo dove normalmente disponi di un buon segnale, non dare per scontato che sia un guasto generale. Se le persone intorno a te mantengono la copertura con la tua stessa compagnia, è molto probabile che la tua SIM sia stata disattivata dall’emissione di un duplicato.
Notifiche e avvisi non richiesti dall’operatore
Spesso, la compagnia telefonica invia un SMS di conferma automatico o un’email quando viene elaborata una pratica («Abbiamo ricevuto la tua richiesta di duplicato della SIM» o «La tua eSIM è stata attivata su un nuovo dispositivo»). Se ricevi un messaggio di questo tipo senza aver effettuato alcuna pratica, l’usurpazione è in corso.
Avvisi di sicurezza e inattività in SMS/chiamate
D’altra parte, anche se rimani connesso a Internet tramite una rete Wi-Fi, smetterai di ricevere chiamate telefoniche e SMS convenzionali. Pochi minuti dopo, inizierai a ricevere nella tua email notifiche di sicurezza:
- Avvisi di reimpostazione della password non richiesti.
- Avvisi di accesso da ubicazioni o dispositivi sconosciuti.
- Disconnessioni automatiche e impossibilità di accedere alla tua email, alle applicazioni bancarie o alle piattaforme di exchange di criptovalute.
Come proteggerti dal SIM swapping
Nonostante le compagnie di telecomunicazioni continuino a rafforzare i loro protocolli, la prevenzione combinata tra le tue abitudini digitali e le impostazioni della tua linea risulta determinante. Organismi come l’Ufficio per la Sicurezza dell’Internauta (INCIBE Ciudadanía) consigliano di applicare le seguenti misure di contenimento:
Sostituisci l’autenticazione via SMS con app o passkey
Dato che l’SMS è l’anello più debole del fattore di doppia autenticazione perché dipende dalla rete telefonica. Migra i tuoi accessi bancari, email ed exchange verso:
- App di autenticazione (TOTP): Google Authenticator, Authy o Microsoft Authenticator generano codici locali sul tuo dispositivo fisico che non viaggiano sulla rete telefonica.
- Chiavi fisiche o Passkey: Strumenti basati su hardware o biometria locale che impediscono l’accesso anche se l’attaccante controlla il tuo numero di telefono.
Rafforza la sicurezza con il tuo operatore
Parimenti, conviene contattare il tuo fornitore mobile per elevare le restrizioni amministrative della tua linea mediante:
- PIN della SIM attivato: Evita l’uso del chip in caso di furto fisico del telefono.
- Chiave verbale o PIN di sicurezza: Chiedi alla compagnia di richiedere una password unica non trasferibile o una verifica di persona obbligatoria per autorizzare qualsiasi duplicato della carta o migrazione a eSIM.
Mantieni una rigorosa igiene dei dati personali
In questo senso, la Polizia Nazionale avverte che le informazioni esposte pubblicamente facilitano l’usurpazione davanti ai call center:
- Limita l’esposizione sui social: Nascondi dati sensibili come data di nascita, documento d’identità, indirizzo o numero di telefono.
- Diffida del phishing: Non inserire credenziali nei link ricevuti via SMS, né fornire codici tramite chiamate non verificate.
Custodia offline delle chiavi cripto
Nell’ambito delle criptovalute, ricorda che la tua frase seed non deve mai essere conservata sul telefono, in foto o note nel cloud. Se mantieni i tuoi asset in soluzioni di autocustodia e le tue chiavi private restano custodite su supporto fisico, un duplicato fraudolento della SIM non potrà compromettere i tuoi fondi.
Cosa fare se ti è già successo
Se il tuo telefono perde il segnale improvvisamente e sospetti un duplicato non autorizzato, i primi minuti sono critici. Il protocollo ufficiale di azione urgente raccomandato dall’INCIBE e dalle Forze e Corpi di Sicurezza consta di quattro passi essenziali:
- Contatto immediato con l’operatore: Chiama da un altro terminale la tua compagnia telefonica, segnala la frode al reparto sicurezza e richiedi il blocco preventivo urgente della carta SIM e l’annullamento di qualsiasi duplicato attivo.
- Avviso a entità finanziarie ed exchange: Notifica immediatamente alle tue banche e agli exchange per congelare l’operatività, revocare le sessioni aperte e bloccare i trasferimenti in uscita.
- Cambio password da un dispositivo sicuro: Accedi ai tuoi account email principali e ai servizi collegati per modificare le chiavi di accesso e chiudere la sessione su tutti i dispositivi connessi.
- Denuncia formale e assistenza tecnica: Presenta una denuncia presso la Polizia Nazionale o la Guardia Civil fornendo gli estratti conto bancari e la ricevuta del duplicato emesso dall’operatore. Per ricevere supporto gratuito e riservato durante il processo, puoi contattare direttamente la Linea di Aiuto in Cybersicurezza 017 di INCIBE.
Domande frequenti sul SIM swapping
- Possono farmi un duplicato della SIM senza il mio documento d’identità? Sì. Sebbene la legge richieda il documento d’identità, gli attaccanti usano dati rubati, fotocopie false o ingannano gli operatori al telefono e nei negozi fisici.
- Una eSIM mi protegge? No. La procedura amministrativa è la stessa; se usurpano la tua identità, il delinquente può richiedere il codice QR e installare la tua linea sul suo cellulare.
- Il 2FA via SMS è sicuro? No. È il metodo di doppio fattore più vulnerabile. Se duplicano la tua SIM, intercettano tutti i tuoi codici.
- Cosa faccio se perdo la copertura di colpo? Verifica se gli altri hanno segnale. Se solo tu sei senza, chiama immediatamente il tuo operatore da un altro telefono per verificare se c’è un duplicato in corso e bloccare la linea.
Rimanere vigili di fronte a guasti improvvisi della tua linea e agire rapidamente farà la differenza per neutralizzare l’impatto di questa truffa.