


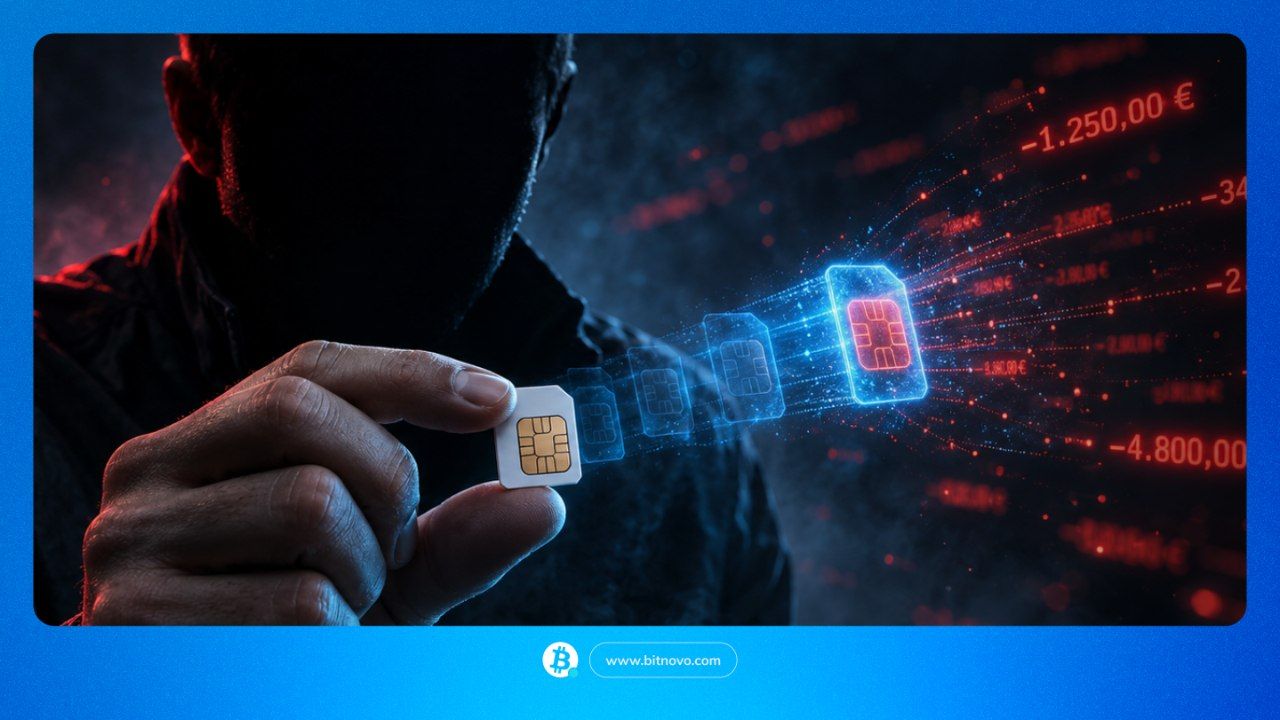
Imagina a seguinte situação: estás a navegar no teu telemóvel quando, de um segundo para o outro, a cobertura desaparece por completo e o ecrã mostra a mensagem «Sem serviço» ou «Apenas chamadas de emergência». Pensas que é uma falha temporária da rede, mas minutos depois, ao ligares-te a uma rede Wi-Fi, começam a chegar notificações alarmantes ao teu correio: pedidos de alteração de palavra-passe, inícios de sessão a partir de dispositivos desconhecidos e códigos de verificação que nunca pediste. Sem te moveres do teu lugar, acabaram de sequestrar o teu número de telefone e, com ele, a chave de acesso à tua vida digital.
Com efeito, esta cena é o ponto de partida do SIM swapping (ou duplicação fraudulenta de SIM), uma das técnicas de ciberataque mais perigosas e invisíveis da atualidade. Neste artigo vais descobrir exatamente o que é esta ameaça, como operam os atacantes passo a passo para enganar as operadoras, porque é que os teus fundos em criptomoedas e contas bancárias estão na mira, e que medidas concretas deves tomar para blindar a tua linha ou reagir a tempo se te acontecer.
O que é o SIM swapping
Em termos simples, o SIM swapping é uma técnica de ciberataque baseada na usurpação de identidade onde um delinquente engana a tua companhia de telefonia para que emita uma duplicação do teu cartão SIM em seu nome.
Como consequência deste processo, ao transferir o teu número para um chip sob o seu controlo, o teu telemóvel perde a linha por completo, enquanto o atacante passa a receber todas as tuas chamadas e mensagens de texto. Isto permite-lhe intercetar os SMS de verificação (códigos 2FA) e invadir a maior parte das tuas contas digitais, bancos e redes sociais.
De facto, o Instituto Nacional de Cibersegurança (INCIBE) e o seu canal de atendimento ao cidadão classificam o SIM swapping como uma modalidade crítica de usurpação. O ataque não aproveita uma falha de software no teu telemóvel, mas sim uma brecha nos controlos de verificação das operadoras, combinada com o uso de phishing prévio ou engenharia social para obter os dados pessoais da vítima.
Como funciona o ataque passo a passo
Ao contrário de outras fraudes, o SIM swapping não requer vulnerar o sistema operativo do teu telemóvel nem decifrar algoritmos complexos. A sua eficácia reside na engenharia social e em aproveitar as brechas dos processos de verificação de identidade das companhias telefónicas. O ataque segue uma sequência coordenada em três fases principais:
Recolha de dados pessoais
Em primeiro lugar, antes de contactar a operadora, o ciberdelinquente reúne a informação necessária para se fazer passar por ti. Para obter estes dados recorre a:
- Phishing e smishing: Correios ou SMS fraudulentos que simulam ser do teu banco ou operadora para que introduzas as tuas credenciais.
- Fugas na dark web: Bases de dados roubadas a plataformas ou e-commerce comprometidos.
- Engenharia social e redes sociais: Perfis públicos onde se expõem dados pessoais, ou chamadas de usurpação para solicitar os dados restantes.
Pedido da duplicação
Posteriormente, com os teus dados em mão, o atacante contacta a companhia telefónica para solicitar a transferência da linha para um novo chip sob o seu controlo:
- Atendimento telefónico ou web: Faz-se passar pelo titular, responde às perguntas de segurança com a informação roubada e solicita a ativação de um eSIM ou o envio de um novo chip.
- Lojas físicas: Dirige-se a um ponto de venda presencial apresentando um documento de identidade falsificado.
- Complicidade interna: Em casos mais elaborados, recorre à colaboração de empregados da própria companhia que processam o trâmite omitindo os protocolos de verificação.
Sequestro de contas mediante SMS
Finalmente, uma vez que a linha está ativa no seu dispositivo, o atacante executa a fase decisiva da fraude:
- Restabelecimento de palavras-passe: Inicia o processo de «Esqueci-me da minha palavra-passe» nas tuas contas de correio eletrónico, redes sociais e plataformas financeiras.
- Interceção de códigos 2FA: Recebe diretamente os SMS de verificação de uso único que os serviços enviaram para validar as alterações.
- Acesso a fundos e serviços: Inicia sessão, altera as credenciais de acesso, autoriza transferências bancárias ou solicita créditos rápidos antes que possas reagir.
Porque afeta também a tua cripto
Assim mesmo, o ecossistema dos criptoativos tornou-se um dos objetivos prioritários dos ciberdelinquentes que executam o SIM swapping. Ao contrário das transferências bancárias tradicionais, as transações na blockchain são irreversíveis por natureza.
A vulnerabilidade em exchanges centralizados
Por um lado, os exchanges centralizados (CEX) dependem habitualmente do endereço de correio eletrónico e da verificação em dois passos por SMS para confirmar inícios de sessão, alterações de palavra-passe e levantamentos de fundos.
Portanto, quando um atacante toma o controlo do teu número telefónico:
- Solicita o restabelecimento de acesso na plataforma mediante SMS ou correio.
- Interceta os códigos de verificação enviados para a tua linha sequestrada.
- Inicia sessão, altera as credenciais de segurança e liquida ou transfere as tuas criptomoedas para carteiras externas em questão de minutos.
Devido a esta excessiva dependência do SMS como método de recuperação, tanto investidores de perfil alto como utilizadores particulares perderam milhões de euros em ataques relâmpago.
A diferença-chave com a autocustódia
No entanto, é fundamental distinguir entre manter fundos numa plataforma centralizada e custodiá-los mediante uma wallet não custodial (autocustódia):
- Em plataformas centralizadas: O acesso aos teus fundos está vinculado a credenciais web, correios e verificações por SMS. Se o atacante vulnerar a tua linha móvel, vulnera a tua conta.
- Em carteiras de autocustódia: O controlo dos ativos reside exclusivamente nas tuas chaves privadas e na tua frase semente. Não depende da rede telefónica, nem do número de telemóvel, nem de nenhum servidor central.
Por esta razão, mesmo que um delinquente duplique o teu cartão SIM, não poderá aceder às criptomoedas guardadas numa wallet de autocustódia, a menos que tenhas cometido o erro de guardar uma cópia digital da tua frase de recuperação num correio eletrónico, nota na nuvem ou captura de ecrã dentro do dispositivo exposto.
Sinais de que estás a ser vítima
Nestas situações, a velocidade de reação é o fator determinante para minorar as consequências do SIM swapping. Identificar as anomalias iniciais antes que os atacantes consolidem o controlo sobre as tuas plataformas permitir-te-á agir a tempo:
Perda repentina de cobertura móvel
Sem dúvida, é o primeiro sintoma técnico e o mais evidente. Se o ecrã do teu telemóvel mostra de forma abrupta mensagens como «Sem serviço», «Apenas chamadas de emergência» ou a ausência total de rede num lugar onde normalmente dispões de bom sinal, não assumas que é uma queda geral. Se as pessoas à tua volta mantêm cobertura com a tua mesma companhia, é muito provável que o teu SIM tenha sido desativado pela emissão de uma duplicação.
Notificações e avisos não solicitados da operadora
Muitas vezes, a companhia telefónica envia um SMS de confirmação automático ou um correio eletrónico ao tramitar uma gestão («Recebemos o teu pedido de duplicação de SIM» ou «O teu eSIM foi ativado num novo dispositivo»). Se receberes uma mensagem deste tipo sem teres realizado nenhum trâmite, a usurpação está em marcha.
Alertas de segurança e inatividade em SMS/chamadas
Por outro lado, ainda que continues ligado à Internet mediante uma rede Wi-Fi, deixarás de receber chamadas telefónicas e SMS convencionais. Poucos minutos depois, começarás a receber no teu correio eletrónico notificações de segurança:
- Avisos de restabelecimento de palavra-passe não solicitados.
- Alertas de início de sessão a partir de localizações ou dispositivos desconhecidos.
- Encerramentos de sessão automáticos e impossibilidade de aceder ao teu correio, aplicações bancárias ou plataformas de exchanges de criptomoedas.
Como proteger-te do SIM swapping
Apesar de as companhias de telecomunicações continuarem a reforçar os seus protocolos, a prevenção combinada entre os teus hábitos digitais e as configurações da tua linha revela-se determinante. Organismos como a Oficina de Segurança do Internauta (INCIBE Ciudadanía) aconselham a aplicar as seguintes medidas de contenção:
Substitui a autenticação por SMS por aplicações ou passkeys
Dado que o SMS é o elo mais fraco do fator de dupla autenticação porque depende da rede telefónica. Migra os teus acessos bancários, correios e exchanges para:
- Aplicações de autenticação (TOTP): Google Authenticator, Authy ou Microsoft Authenticator geram códigos locais no teu dispositivo físico que não viajam pela rede de telefonia.
- Chaves físicas ou Passkeys: Ferramentas baseadas em hardware ou biometria local que impedem o acesso ainda que o atacante controle o teu número de telefone.
Reforça a segurança com a tua operadora
Igualmente, convém contactar o teu fornecedor móvel para elevar as restrições administrativas da tua linha mediante:
- PIN do SIM ativado: Evita o uso do chip em caso de roubo físico do telemóvel.
- Chave verbal ou PIN de segurança: Solicita à companhia que exija uma palavra-passe única não transferível ou verificação presencial obrigatória para autorizar qualquer duplicação de cartão ou migração para eSIM.
Mantém uma estrita higiene de dados pessoais
Neste sentido, a Polícia Nacional adverte que a informação exposta publicamente facilita a usurpação perante os call centers:
- Limita a exposição nas redes: Oculta dados sensíveis como data de nascimento, DNI, direção ou número telefónico.
- Desconfia do phishing: Não introduzas credenciais em ligações recebidas por SMS, nem facilites códigos por chamadas não verificadas.
Resguardo offline de chaves cripto
No âmbito das criptomoedas, lembra-te que a tua frase semente jamais deve ser armazenada no telemóvel, fotos ou notas na nuvem. Se mantiveres os teus ativos em soluções de autocustódia e as tuas chaves privadas permanecerem guardadas em suporte físico, uma duplicação fraudulenta de SIM não poderá comprometer os teus fundos.
O que fazer se já te aconteceu
Se o teu telemóvel perde o sinal de forma repentina e suspeitas de uma duplicação não autorizada, os primeiros minutos são críticos. O protocolo oficial de atuação urgente recomendado pelo INCIBE e pelas Forças e Corpos de Segurança consta de quatro passos essenciais:
- Contacto imediato com a operadora: Liga de outro terminal à tua companhia de telefonia, reporta a fraude ao departamento de segurança e solicita o bloqueio preventivo urgente do cartão SIM e o cancelamento de qualquer duplicação ativa.
- Aviso a entidades financeiras e exchanges: Notifica imediatamente os teus bancos e exchanges para congelar a operativa, revogar sessões abertas e bloquear transferências de saída.
- Alteração de palavras-passe a partir de um dispositivo seguro: Acede às tuas contas de correio eletrónico principais e serviços vinculados para modificar as chaves de acesso e encerrar a sessão em todos os dispositivos conectados.
- Denúncia formal e assistência técnica: Apresenta uma denúncia junto da Polícia Nacional ou da Guarda Civil fornecendo os extratos bancários e o comprovativo da duplicação emitido pela operadora. Para receber suporte gratuito e confidencial durante o processo, podes contactar diretamente a Linha de Ajuda em Cibersegurança 017 do INCIBE.
Perguntas frequentes sobre o SIM swapping
- Podem fazer-me uma duplicação de SIM sem o meu DNI? Sim. Ainda que a lei exija o DNI, os atacantes usam dados roubados, fotocópias falsas ou enganam os operadores por telefone e loja física.
- Um eSIM protege-me? Não. O trâmite administrativo é o mesmo; se usurparem a tua identidade, o delinquente pode pedir o código QR e instalar a tua linha no seu telemóvel.
- O 2FA por SMS é seguro? Não. É o método de duplo fator mais vulnerável. Se duplicarem o teu SIM, intercetam todos os teus códigos.
- O que faço se perder a cobertura de repente? Verifica se os outros têm sinal. Se apenas falhar a ti, liga de imediato à tua operadora a partir de outro telefone para verificar se há uma duplicação em marcha e bloquear a linha.
Manter-se alerta perante falhas repentinas na tua linha e agir com rapidez fará a diferença para neutralizar o impacto desta fraude.